#JWT authentication haqida !


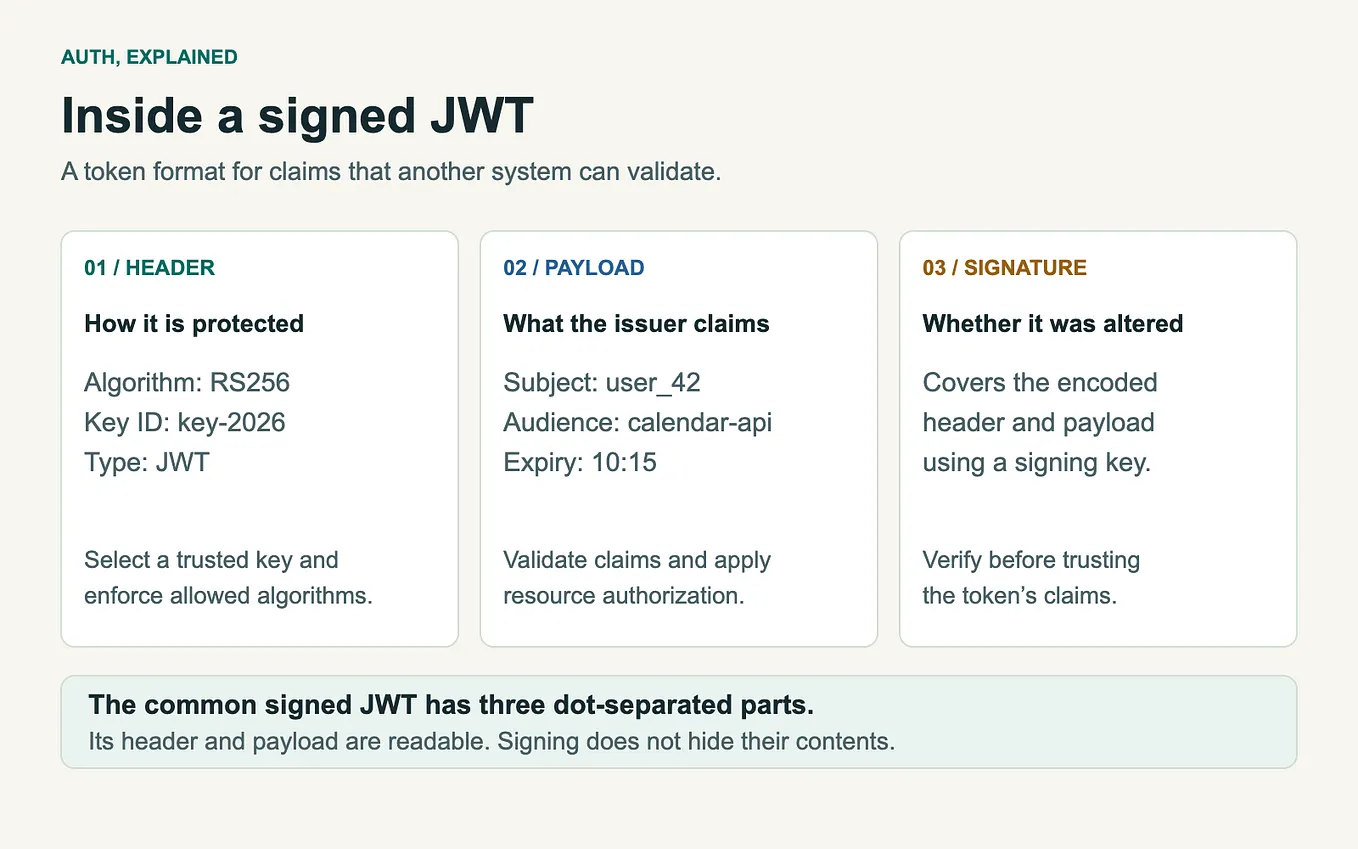
JWT (JSON Web Token), autentifikatsiya (authentication) protokollari uchun ishlatiladigan bir standartdır. Bu protokol avtorizatsiya (authorization) maqsadlari uchun ham qo’llaniladi. JWT autentifikatsiyasi, server va istemalarni o’rtasida ma’lumot almashishni amalga oshirish uchun imzolangan va shifrlangan JSON formatidagi tokenlarni ishlatadi. Tokenlar o’z ichiga ma’lumotlarni (payload) o’zlashtiradi va imzoni (signature) taqdim etadi.
Get AslDev006’s stories in your inbox
Join Medium for free to get updates from this writer.
JWT autentifikatsiyasi quyidagi turlarda ishlatiladi:
- Istemalarni autentifikatsiya qilish: JWT autentifikatsiyasi, foydalanuvchining kimligini tasdiqlash uchun foydalaniladi. Foydalanuvchi serverga so’rov yuborganida, server foydalanuvchini tasdiqlash uchun JWT tokenini generatsiya qiladi va foydalanuvchiga yuboradi. Foydalanuvchi so’rovni keltirganida, istemada JWT tokenini o’zgartirishsiz jo’natadi. Server esa tokenni o’qib, foydalanuvchining kimligini tasdiqlayadi.
- API autentifikatsiyasi: JWT autentifikatsiyasi, RESTful API’lar uchun ham yaxshi variantdir. APIga so’rov yuborgan foydalanuvchilar uchun, har bir so’rovda JWT tokeni yuboriladi. Server tokenni tekshirib, foydalanuvchining ruhsatini va kimligini tasdiqlayadi. Bu usul, server tomonidan ko’proq talab qilinadigan sessiyalar va server tomonidan saqlanadigan holatni o’z ichiga olmaydi.
- Single Sign-On (SSO): JWT autentifikatsiyasi, SSO tizimlari uchun ham foydalaniladi. Foydalanuvchilar bir marta ro’yxatdan o’tib, autentifikatsiya qilinadi va keyin boshqa ilovalardagi xizmatlarga kirish uchun o’zlarining autentifikatsiya ma’lumotlarini takroriy ko’rsatishlari talab qilmaydi. SSO tizimi foydalanuvchilar uchun JWT tokenini generatsiya qiladi va ular uchun turli xizmatlarga kirish imkonini beradi.
JWT autentifikatsiyasi xavfsizlikni ta’minlash uchun quyidagi asosiy xavfsizlik tadbirlarini o’z ichiga oladi:
- Imzo va shifrlash: JWT tokenlari server tomonidan imzolangan va shifrlangan bo’lishi mumkin. Bu, tokenlarni o’zgartirishga qarshi himoyalaydi va hujjatlarni xavfsiz tarzda almashishga yordam beradi.
- Ma’lumotlarni minimalizatsiya: JWT tokenlari o’z ichiga faqat zarur ma’lumotlarni (payload) o’zlashtirishi kerak. Maxfiylikni ta’minlash uchun maxsus ma’lumotlarni (masalan, parollar) tokenlar ichiga kiritilmaydi.
- Token muddati: JWT tokenlarining muddati nazorat qilinadi. Token muddati o’tgandan so’ng, tokenlar avtomatik ravishda bekor qilinadi va yana yangi token talab qilinadi.
JWT autentifikatsiyasi, osonlik, portativlik va xavfsizlik imkoniyatlari bilan keng qo’llaniladi. Uning standart formati va oson integratsiya imkoniyatlari, qo’llashni oson va samarali qiladi.